随着医疗设备的互联互通日益普及,网络安全已不再是“可选项”,而是保障患者安全和产品有效性的核心支柱。近日,美国食品药品监督管理局(FDA)发布了其最终版医疗器械网络安全指南——《医疗器械网络安全:质量体系考量和上市前提交内容》,该文件取代了2023年9月的版本,标志着FDA对医疗器械网络安全的要求进入了一个全新的、更严苛的时代。
这份长达64页的指南信息量巨大,对制造商提出了前所未有的高标准。本文将为您深入剖析这份指南,提炼核心“干货”,帮助您理解新规的关键变化,并为您的产品合规之路提供清晰的指引。
核心理念转变:从“被动防御”到“主动内置”的安全文化
新版指南最核心的理念是“安全始于设计”(Security by Design)。这不仅仅是一句口号,而是一种根本性的思维转变。FDA明确指出,网络安全绝不能是在产品设计完成后才通过打补丁的方式“附加”的功能,它必须在产品概念阶段就深度融入,并贯穿于整个产品的生命周期。为了实现这一目标,FDA强烈推荐制造商采纳并实施安全产品开发框架(Secure Product Development Framework, SPDF)。
什么是SPDF? SPDF是一套系统化、结构化的流程,它要求制造商将网络安全活动无缝整合到现有的质量管理体系(QMS,如21 CFR 820)和风险管理(如ISO 14971)中。这意味着从需求分析、设计、编码、测试、发布、部署,到后续的技术支持和产品退役,每一个环节都要有相应的网络安全考量和控制措施。其最终目标是在产品上市前,通过系统性的方法,最大限度地识别、评估并减少设备中存在的安全漏洞,从源头上提升产品的安全基线。
五大关键行动领域:制造商必须深入理解的“干货”
为了满足FDA的严苛要求,制造商需要在上市前提交的资料中,充分证明其在以下五个关键领域的努力和成果:
1. 实施全面且深入的安全风险管理
新指南强调,网络安全风险管理是一个独立于传统安全风险管理(ISO 14971)但又与其紧密关联的过程。它不再仅仅关注设备故障可能导致的物理伤害,而是更侧重于由网络漏洞引发的风险。制造商需要做到:
进行系统性的威胁建模(Threat Modeling):这要求您像黑客一样思考,主动识别和分析整个医疗器械系统(包括设备本身、云端服务器、移动应用、网络连接等所有组件)中潜在的威胁来源、攻击路径和安全漏洞。您需要回答诸如“谁会攻击我的设备?”、“他们为什么要攻击?”、“他们会如何攻击?”以及“攻击成功后会造成什么后果?”等问题。威胁建模的成果应直接指导您的安全设计和测试策略。
评估漏洞的可利用性(Exploitability):这是与传统风险评估最大的不同点。网络安全风险评估的重点不是一个抽象的事件发生“概率”,而是某个具体漏洞被利用的“可能性”和“难易程度”。FDA要求您评估攻击者利用该漏洞需要什么样的技术水平、工具和资源。一个容易被远程、匿名利用的漏洞,其风险等级远高于一个需要物理接触和特殊设备才能利用的漏洞。
提交详尽的安全风险管理报告:作为上市前提交文件的一部分,您必须提交一份全面的安全风险管理报告。报告需详细记录您所采用的风险评估方法、威胁建模的过程、风险分析的结果、已实施的缓解措施、风险可接受准则,以及最终的残余风险结论。
2. 提供并维护动态的“软件物料清单”(SBOM)
SBOM已从“推荐项”变为新规下的强制要求。它是一份详细、完整且结构化的清单,列出了设备中包含的所有软件组件,包括商业授权软件、开源软件、第三方库以及您自己开发的专有代码。
为什么SBOM如此重要? 现代医疗设备软件极其复杂,往往依赖于大量的第三方组件。当任何一个组件(尤其是广泛使用的开源库)爆出新的严重漏洞时(例如Log4j事件),SBOM能够帮助制造商、医院IT部门甚至FDA自身,在第一时间快速、准确地识别出哪些设备会受到影响。这使得漏洞响应和补丁管理从事后被动的“大海捞针”,转变为事前主动的、精准的风险管控。对于符合美国FD&C法案第524B节定义的“网络设备”(Cyber Device),提交SBOM是法定的强制要求。
3. 设计并清晰阐述强大的安全架构
您必须能够向FDA清晰地展示您的设备是如何从架构层面抵御网络威胁的。仅仅罗列安全功能是不够的,您需要通过一系列的“架构视图”或图表,来系统地呈现您的安全设计理念和具体实现。FDA希望看到的内容包括:
全局系统与数据流视图:描绘设备与所有内外部组件(如后端服务器、网关、其他医疗设备、移动APP等)的连接关系和数据流动路径。这有助于审查人员理解设备的攻击面和关键数据保护节点。
多患者伤害风险视图:分析一个网络安全事件如何可能同时影响多个设备,从而导致对多名患者造成伤害的风险。例如,一个被攻破的中央监控站可能会向所有连接的输液泵发送错误的指令。
软件更新与补丁分发视图:详细说明软件更新和安全补丁是如何从制造商的服务器安全地分发到每一台设备的。这需要展示端到端的安全机制,如代码签名、加密传输、固件验证等,以防止恶意固件的植入。
关键安全用例视图:针对具体的临床功能或操作(如用户登录、数据传输、远程控制、参数设置等),详细分析其背后的安全流程和控制措施,例如身份验证、访问控制、数据加密和安全审计日志等。
4. 执行远超常规的严苛网络安全测试
标准的软件验证和确认(V&V)测试已经远远不足以证明产品的网络安全性。FDA期望看到更深入、更具对抗性的安全测试证据,以证明您的安全设计在真实攻击场景下的有效性。这些测试应包括:
全面的漏洞扫描:使用专业的自动化工具,对照已知的安全漏洞数据库(如CVE),对您的设备软件和操作系统进行扫描,以识别并修复已知的安全弱点。
深入的模糊测试(Fuzz Testing):这是一种自动化测试技术,通过向设备输入大量畸形、非预期或随机的数据流,来测试系统的健壮性和异常处理能力,目的是发现可能导致系统崩溃或被利用的未知漏洞。
独立的渗透测试(Penetration Testing):这是最关键的一环。您需要聘请具备独立性和专业技术的网络安全专家(即“白帽黑客”),模拟真实黑客的攻击手法,主动尝试利用您系统中的漏洞。一份高质量的渗透测试报告,应详细记录测试范围、发现的漏洞、利用过程、风险评级以及修复建议。由独立第三方出具的报告更具说服力。
5. 通过标签和计划提升全生命周期的透明度
设备的安全不仅仅是制造商的责任,也需要用户的参与。因此,FDA要求制造商向用户(包括医院IT人员、生物医学工程师和患者)提供清晰、全面的信息,以帮助他们安全地使用和维护设备。设备标签(如说明书)应包含详细的网络安全信息,例如:
安全配置指南(如防火墙规则、端口禁用、安全启动设置、用户账户管理建议等)。 设备所需的网络端口、协议和服务的完整列表及其功能说明。 SBOM信息或获取方式。 安全更新和补丁的验证与获取方式。 支持的杀毒软件或安全工具列表。
此外,对于“网络设备”,提交一份详细的上市后网络安全管理计划也是强制要求。该计划需明确说明,在产品上市后,制造商将如何持续监控新的漏洞信息、如何评估漏洞对设备的影响、如何制定和发布补丁,以及如何与用户就安全问题进行有效沟通。
Pure Global 如何助您一臂之力?
我们理解,应对如此全面且技术性极强的法规要求,对任何制造商而言都是一项巨大的挑战。这不仅需要投入大量资源,更需要跨越法规、软件开发和网络安全三大领域的专业知识。Pure Global 的专家团队正是为此而生。
我们不仅仅是法规顾问,更是您产品开发的技术伙伴。我们可以为您提供:
- 端到端的SPDF构建与辅导:
帮助您将“安全始于设计”的理念真正融入到您现有的质量管理体系中,而不是简单地堆砌文档。 - 专家级的威胁建模与风险评估:
我们的安全专家将与您的研发团队紧密合作,识别出那些容易被忽视的深层漏洞,并提供切实可行的修复建议。 - “一次通过”的上市前文档包:
我们精通FDA的审查逻辑,将协助您准备一份逻辑严密、证据充分、无可挑剔的上市前提交材料,包括安全风险管理报告、SBOM、安全架构图等。 - 独立的第三方安全测试协调:
我们可以为您对接并管理顶尖的渗透测试团队,确保测试的独立性和专业性,满足FDA的严苛标准。
不要让网络安全成为您产品上市的“拦路虎”。即刻联系我们,让Pure Global的专业服务为您的创新产品保驾护航,确保您不仅能满足今天的法规要求,更能从容应对未来的安全挑战。
全球准入 ▶▶▶
Jarvis Wu
Pure Global AI法规解决方案负责人
前中科院研究员,丰富的材料和器械经验
►►►
扫码进入我们的专家群,为您解答各种法规难题
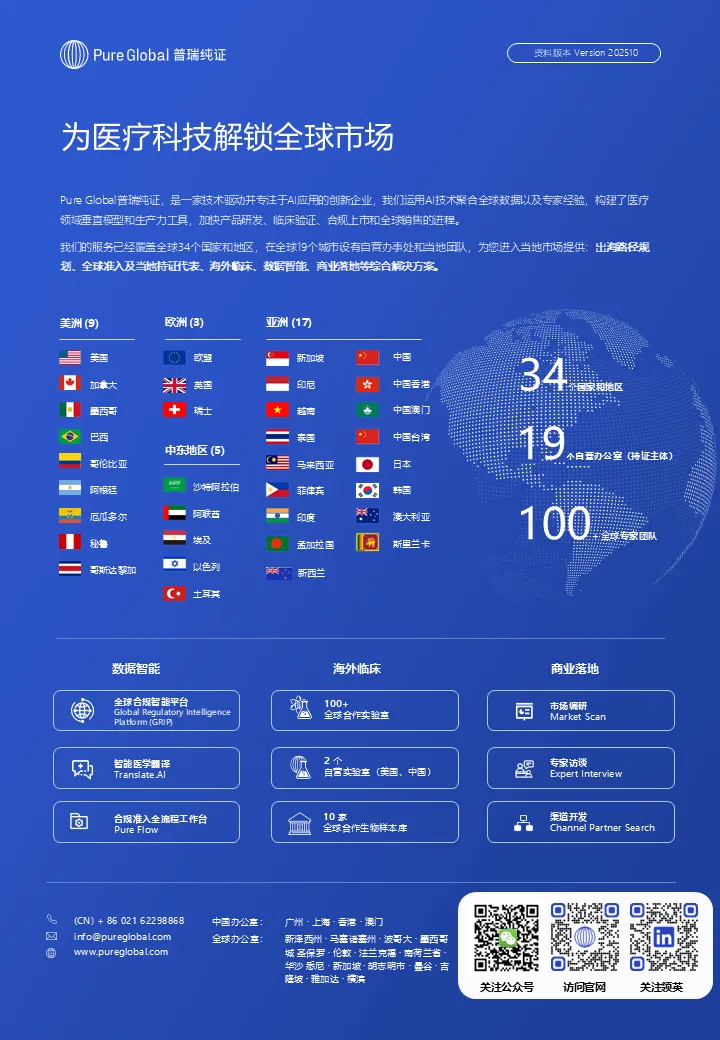
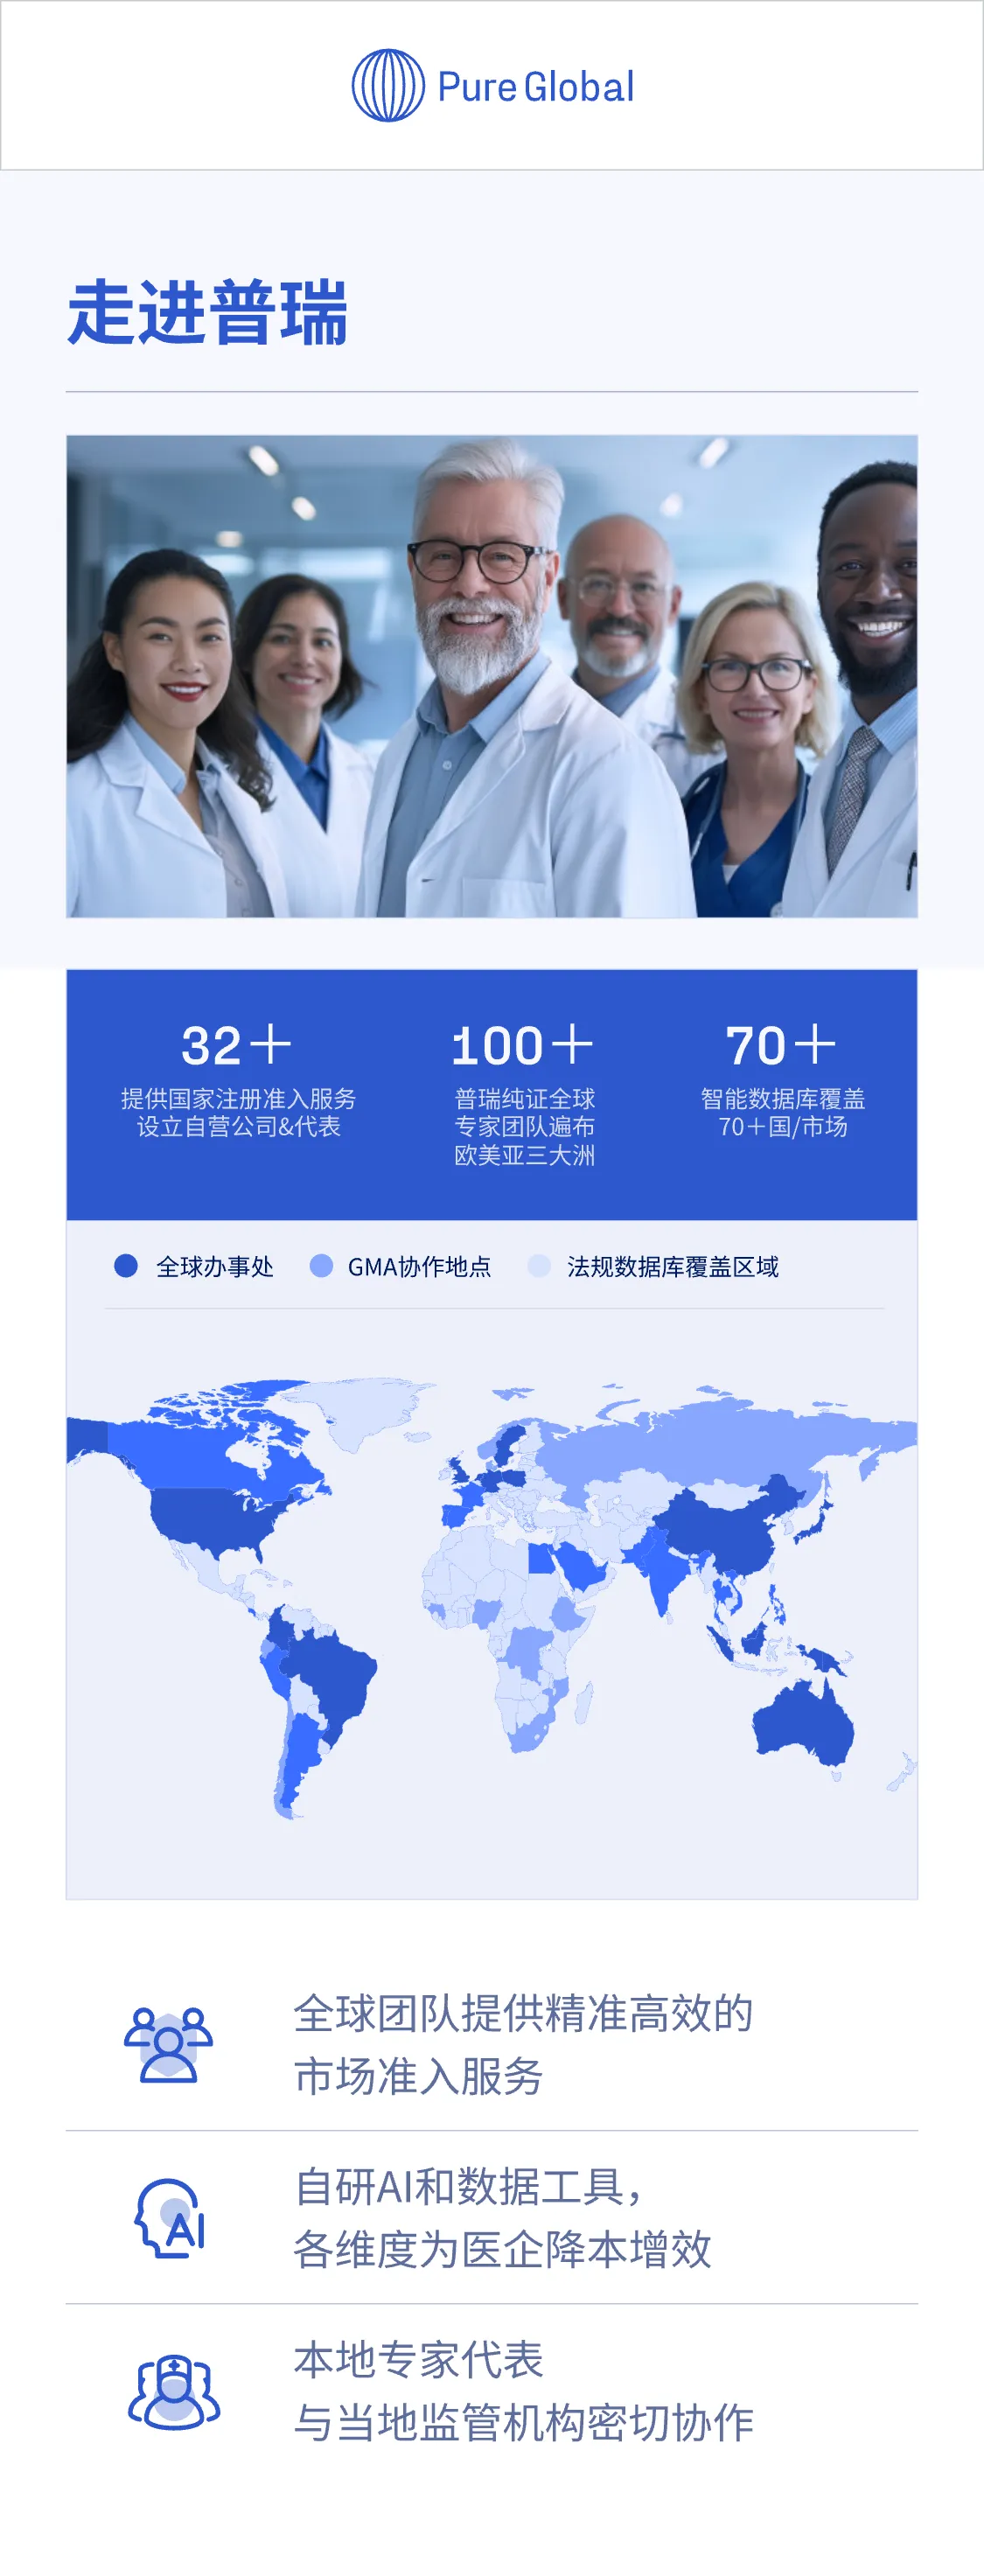
在全球临床和患者服务环节,普瑞纯证凭借遍布全球的数百个合作实验室、2 个自营实验室和 8 个海外生物银行,为医疗企业提供高效临床试验服务。其全球智能法规平台(GRIP)包含全球法规资讯、临床试验数据、多国注册产品数据、经销商数据等数据库,助力企业在产品海外落地各节点,利用大数据支持商业决策与市场战略制定。通过本次会议,将深入探讨如何借助 AI Agent 及本地化网络,从全球市场准入、产品策略、国际合规、营销体系,到全球临床和患者服务等方面,帮助中国医械企业抓住出海机会,铺平准入路径,解锁全球市场,实现从 “寻宝式” 出海到 “融入共赢式” 出海的转变,推动医疗器械行业全球化迈向新高度。