网络安全
本文介绍了如何通过多层次的数据保护措施来应对勒索软件攻击,包括攻击前的安全架构、攻击中的快照备份和安全模式,以及攻击后的快速恢复措施。
Pinnacle Midlands Health Network医疗网络遭黑客攻击,导致患者和客户的信息和数据被上传到互联网上。该网络已经确认数据泄露,并正在与警方和隐私专员办公室联系。此外,他们还为那些因信息曝光而处于高风险的个人提供了专业支持。
医疗保健系统CISO分享了建立网络安全“肌肉记忆”的技巧,包括加强紧急应对培训、制定停机程序、跨部门合作等。这些措施可以帮助医疗机构在网络攻击后保持患者护理服务的连续性和安全性。
云技术正在帮助医生和护士简化临床流程,打破数据孤岛,提供有用的患者信息。对于医疗机构来说,建立云原生基础设施和支持性流程不仅可以从数据中获得洞察力,更可以引入一整套工具,颠覆整个行业的产品开发。
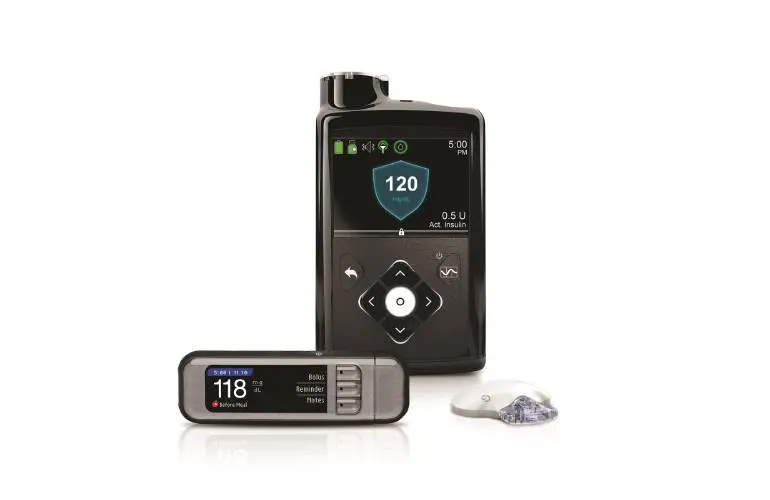
美敦力公司发布了一份关于使用其MiniMed系列自动输液系统的潜在问题的警告公告。这份公告涉及到一些MiniMed 600系列胰岛素泵、卫士Link 3发射器、Contour Next Link 2.4血糖监测仪和CareLink USB等设备。在特定情况下,未经授权的人可能会威胁到泵系统组件之间的通信。
FBI发布报告,警告过时软件和硬件设备的网络安全漏洞,可能影响医疗机构运营、患者安全、数据保密和数据完整性。报告提供了建议,帮助医疗IT管理人员识别和保护设备,并通过风险缓解培训提高员工意识。
新的指南草案和待定立法将要求医疗器械开发商在 FDA 提交的文件中包含网络安全信息。
FBI挫败了一次针对内布拉斯加州David City的Butler County Health Care Center医院的网络攻击。攻击者还针对了该地区的大型粮食合作社。该医院的IT主管与FBI合作,及时发现并关闭了受攻击的服务器,没有病人信息被泄露。但是,这次攻击的影响仍然不确定。
Conifer Revenue Cycle Solutions被黑客攻击,导致六家医院的患者数据泄露。黑客可能获取了包括身份信息、社会保障号码、驾照/身份证号码、财务账户信息、医疗记录、健康保险和账单信息等在内的患者数据。此次事件再次提醒医疗机构加强网络安全,保护患者隐私。
本文介绍了美国国会健康小组委员会提出的医疗器械用户费用修正案(MDUFA),旨在更新FDA未来五年的用户费用协议。MDUFA为该机构在医疗器械审查方面提供了大量资金数额,同时扩大了FDA在临床试验多样性和网络安全要求方面的权力。文章还强调了制造商必须提交的计划和资金要求,因为他们需要获得美国的医疗器械认证,以在美国市场上销售其产品。国会将在9月30日之前重新授权这些协议。