网络安全
HIMSS和Healthcare IT News邀请网络安全专业人士参与2022 HIMSS网络安全调查,以了解医疗保健行业的网络安全现状和未来趋势,帮助政策制定者更好地了解行业需求和挑战。
印度的医疗行业在2022年遭受了近190万次网络攻击,这些攻击主要针对互联网面向系统的漏洞和过时的Windows服务器平台。网络安全专家建议医疗机构加强数据保护,提高员工的网络安全意识和技能,并定期进行技术审计,以检测安全漏洞。
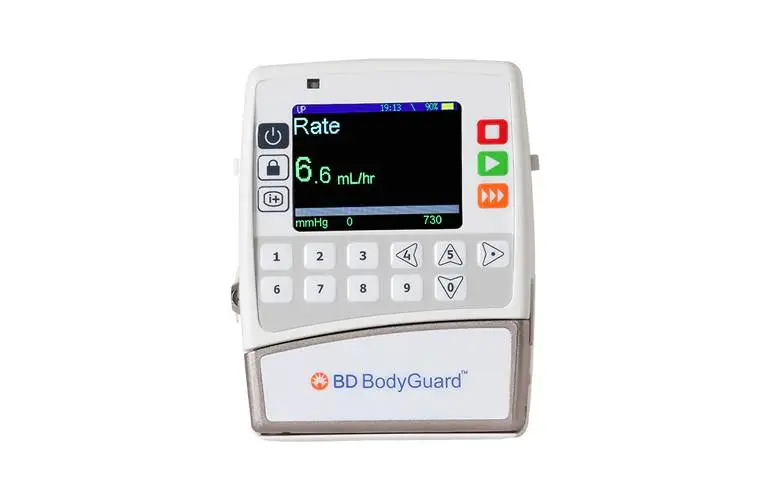
美国网络安全与基础设施局(CISA)今天发出警告,涉及BD(NYSEBD)的BodyGuard输液泵。CISA的警告涉及BD BodyGuard输液泵。它们可能存在缺陷,即缺乏备用硬件接口的保护机制。
近年来,医疗器械数字化转型加速,网络安全问题日益突出。本文探讨高调勒索软件攻击对患者护理连续性、声誉和组织健康的影响,以及医疗器械行业需要具备的人员、流程和技术,以确保运营准备和数据安全。
数字化医疗工具的增多,使得医院面临着越来越多的网络安全威胁。医疗机构不仅需要担心财务损失、声誉受损、临床结果受损,还需要担心患者隐私的泄露。本文将探讨数字化医疗工具增多对医院网络安全的影响。
本文介绍了医疗保健网络安全的重要性,以及如何制定策略性安全措施、投资于安全从业人员、采取即时措施保护敏感患者和组织系统。同时,提供了SHI的安全姿态评估服务,以帮助医疗机构评估其人员、流程和工具的保护效果。
本文介绍如何保护企业免受勒索软件攻击,包括内部决策指导、内外部沟通、恢复时间和安全防护措施等方面。
医疗器械行业是网络犯罪的主要目标之一,网络攻击不断增加,传统的数据保护策略已经无法满足行业的需求。本文将探讨如何提高医疗器械行业的抗风险能力,从技术和专业知识两个方面入手,有效应对勒索软件和复杂网络攻击。
培训和持续教育对于保护医疗保健组织免受网络攻击至关重要。本文介绍了在医疗保健网络安全论坛上的一场教育会议,讨论了医疗保健组织内的网络安全培训以及安全领导者和员工如何提高他们的知识、技能和能力。
HIMSS医疗保健网络安全论坛将于12月5日至6日在波士顿举行,为医院和医疗系统的首席信息安全官、首席隐私官、首席信息官和其他高级IT、临床和业务领导者提供了比较笔记和分享安全策略的机会。